La complejidad aumenta en empresas con varias instalaciones, trabajadores temporales, contratistas o cambios frecuentes de personal

Genetec advierte: “Los sistemas de control de acceso se convierten en una nueva superficie de ataque para las empresas”

Redacción Interempresas13/11/2026
La integración de lectores, credenciales y plataformas de seguridad física con las redes corporativas obliga a incorporar su gestión a las estrategias de ciberseguridad y gobierno de las organizaciones.

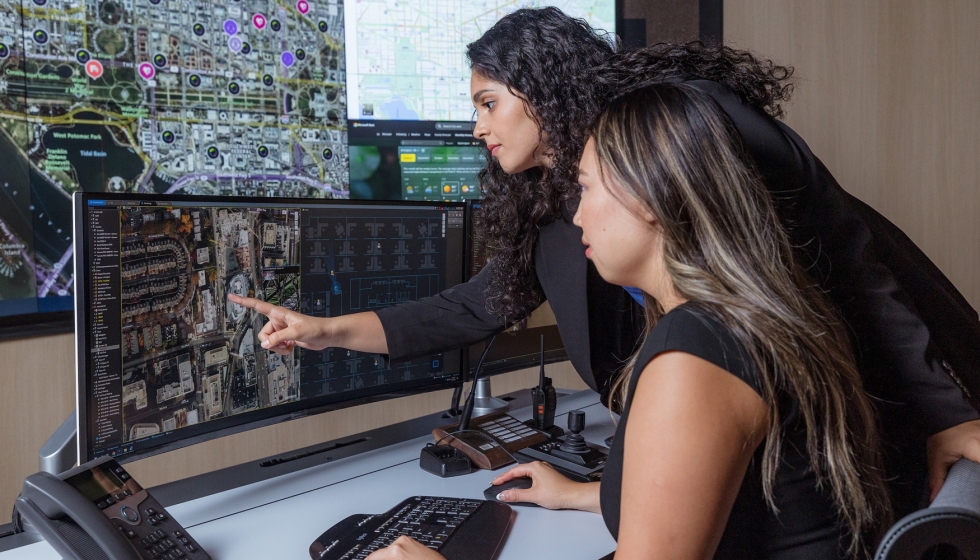
Genetec, compañía especializada en software de seguridad física empresarial, advierte de que la creciente integración de los sistemas de control de acceso con las redes corporativas, las plataformas de gestión de identidades y las aplicaciones empresariales está ampliando los riesgos de seguridad para las organizaciones.
Imagen
Los sistemas que tradicionalmente se utilizaban para controlar la entrada a edificios e instalaciones forman ahora parte de una infraestructura conectada que también debe protegerse frente a las amenazas digitales. Lectores, controladores, credenciales y programas de gestión intercambian y almacenan información sensible, por lo que una configuración inadecuada, la falta de actualizaciones o una administración deficiente pueden generar vulnerabilidades tanto físicas como informáticas.

Esta situación coincide con el aumento de los ataques dirigidos contra las identidades digitales. Según el Global Threat Intelligence Report 2026 de Flashpoint, durante 2025 se robaron 3.300 millones de credenciales a partir de 11,1 millones de dispositivos infectados.

Ante este escenario, Genetec recomienda aplicar a los sistemas de seguridad física los mismos criterios de protección que al resto de tecnologías conectadas a las redes empresariales. Entre las medidas prioritarias figuran el cifrado de las comunicaciones, la autenticación de usuarios, la actualización de los dispositivos y la supervisión de posibles vulnerabilidades.

La gestión de permisos, un reto para las organizaciones con múltiples sedes

La complejidad aumenta en empresas con varias instalaciones, trabajadores temporales, contratistas o cambios frecuentes de personal. Cuando cada centro aplica procedimientos diferentes para conceder y revisar credenciales, resulta más difícil mantener un control actualizado de los permisos.

Esta falta de coordinación puede provocar que determinados empleados conserven accesos que ya no necesitan o que existan diferencias injustificadas entre las políticas de seguridad de distintas sedes.

Para reducir estos riesgos, Genetec propone estandarizar y automatizar la gestión de permisos mediante modelos basados en roles e integraciones con los sistemas de Recursos Humanos y de gestión de identidades. De esta manera, los accesos pueden adaptarse a las responsabilidades de cada trabajador y revocarse cuando dejan de ser necesarios.

“A medida que el control de acceso se integra cada vez más con las redes corporativas y las plataformas de gestión de identidades, ya no puede considerarse una infraestructura aislada. Las organizaciones necesitan saber no solo quién puede abrir una puerta, sino por qué conserva ese permiso, cuándo se revisó por última vez y si esa decisión puede aplicarse y auditarse de forma coherente en todas sus instalaciones”, explica Rafael Martín, Sales Director Southern Europe de Genetec.

La compañía señala que la modernización de estos sistemas no debe limitarse a sustituir equipos. También requiere reforzar la coordinación entre los departamentos de seguridad física, tecnologías de la información, cumplimiento normativo y gestión de riesgos, además de establecer procedimientos de supervisión y auditoría continuos.

REVISTAS
Suscríbase a nuestra Newsletter - Ver ejemplo

Contraseña

Marcar todos

Autorizo el envío de newsletters y avisos informativos personalizados de interempresas.net

Autorizo el envío de comunicaciones de terceros vía interempresas.net

He leído y acepto el Aviso Legal y la Política de Protección de Datos

Responsable: Interempresas Media, S.L.U. Finalidades: Suscripción a nuestra(s) newsletter(s). Gestión de cuenta de usuario. Envío de emails relacionados con la misma o relativos a intereses similares o asociados. Conservación: mientras dure la relación con Ud., o mientras sea necesario para llevar a cabo las finalidades especificadas. Cesión: Los datos pueden cederse a otras empresas del grupo por motivos de gestión interna. Derechos: Acceso, rectificación, oposición, supresión, portabilidad, limitación del tratatamiento y decisiones automatizadas: contacte con nuestro DPD. Si considera que el tratamiento no se ajusta a la normativa vigente, puede presentar reclamación ante la AEPD. Más información: Política de Protección de Datos.

Manutención y Almacenaje

Más de 50 años impulsando el sector. 360º alrededor de la cadena de valor logística